「PHPに重大な脆弱性」というニュースを見たけれど、専門用語が多くて結局うちは何をすればいいのか分からない——そんな中小企業の経営者・ご担当者に向けて、必要な行動だけに絞って解説します。
🩺 まず自分のサイトを無料でチェック ▶
URLを入れるだけ・無料・登録不要・約30秒
目次
php2shellとは? – 30秒で要点を解説
2026年10月21日、PHPに2件の重大な脆弱性が公表されました(CVE-2026-109618/CVE-2026-109619、通称「php2shell」)。
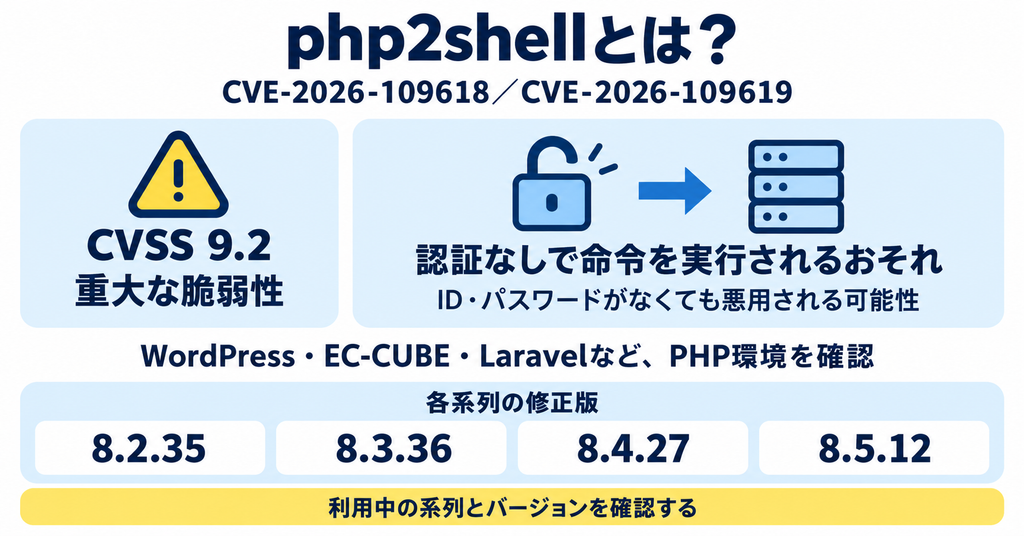
- 深刻度はCVSS 9.2(最高クラス)
- 未認証のリモートコード実行…攻撃者がIDやパスワードなしで、サーバーに命令を実行できてしまう恐れ。
- WordPress・EC-CUBE・LaravelなどPHPで作られたサイト全般が確認対象。
修正版のPHPは 8.5.12/8.4.27/8.3.36/8.2.35。
これより古いバージョンで動いていないかが、最初の分かれ目です。
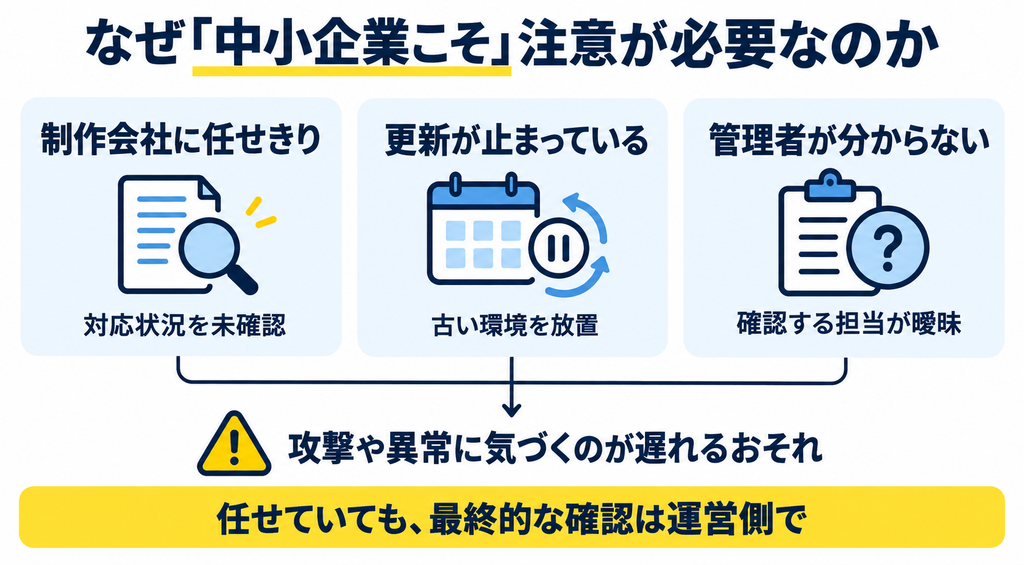
なぜ「中小企業こそ」注意が必要なのか
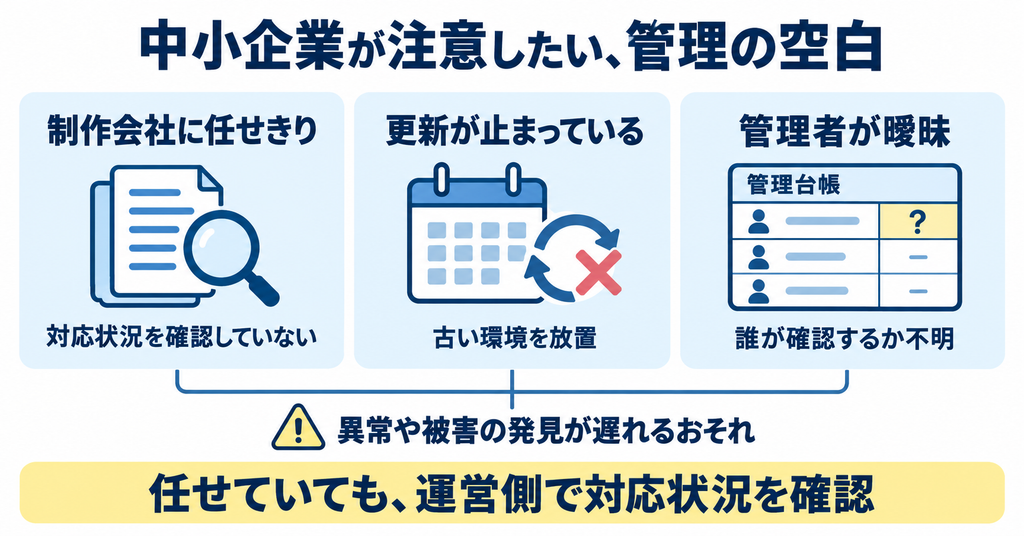
大企業はすぐに情報システム部門が動きます。一方、中小企業のサイトは制作会社に任せきり・更新が止まっている・そもそも誰が管理しているか曖昧になりがちです。
だからこそ、攻撃されても気づけないリスクが高いのです。
「任せているから大丈夫」と思っていても、最終的な確認責任は運営側(あなたの会社)に残ります。
🩺 自分のサイトは大丈夫?今すぐ無料診断 ▶
赤・黄・緑でわかる・約30秒
いますぐやるべき3ステップ
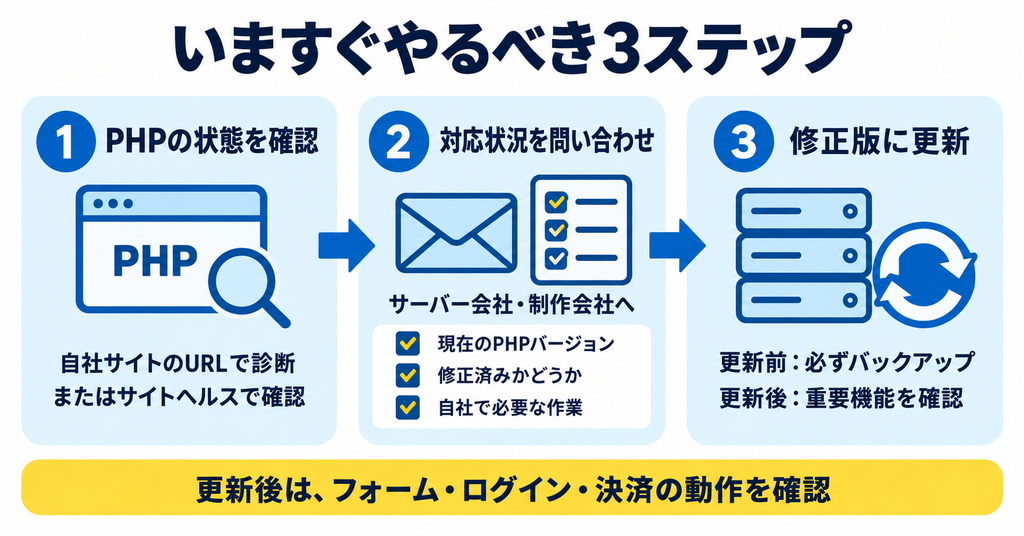
- 自社サイトのPHP状態を確認…一番早いのは、URLを入れるだけの無料診断。WordPressなら管理画面「ツール →サイトヘルス →情報 →サーバー」でもPHPバージョンを確認できます。
- サーバー会社・制作会社に対応状況を確認…下の文面をそのまま送ればOKです。
- 修正版に更新…更新前に必ずバックアップ。更新後はフォーム・ログイン・決済など重要機能が動くか確認します。
(コピペOK)「当社サイトのPHPについて、2026年10月21日公表のCVE-2026-109618およびCVE-2026-109619(php2shell)への対応状況を確認したいです。現在のPHPバージョン、修正済みかどうか、当社側で必要な作業を教えてください。」
自分で判断するのが難しいときは
「どこから手をつけるべきか」「本当に自社に影響があるのか」が分からない場合は、無理に触らず専門家へ。
当社では、診断結果をもとに危険箇所の特定と必要な作業をまとめた緊急作業レポート(18,000円・税別)から、実際の対応作業までご相談いただけます。
まとめ
- php2shell(CVE-2026-109618/109619)は、CVSS 9.2・未認証RCEの重大な脆弱性。
- PHPで動く公開サイトは、WordPressに限らず影響確認が必要。
- まずはURLを入れるだけの無料診断で、自社サイトの“今”を確認するのが最短です。
🩺 無料でサイトを健康診断する ▶
URLを入れるだけ・無料・登録不要・約30秒