業務で生成AIを使うとき、「顧客名や連絡先を入力しても大丈夫?」「入力内容がAIの学習に使われ、別の利用者に出てしまわない?」と不安になるのは当然です。
結論として、個人情報を含む内容は、学習利用の有無・保存場所・委託条件・アクセス制御を確認できないAIサービスには入力しないことが基本です。加えて、匿名化・入力制限・承認済みツールへの一本化・契約確認・事故対応の仕組みを組み合わせることで、実務上のリスクを大きく下げられます。
AIで個人情報を扱うときに起こり得る主なリスク
1. 入力データが学習・品質改善に使われるリスク
AIサービスによっては、プロンプト(AIへの指示文)や添付ファイルが、サービス改善やモデル学習に利用される場合があります。顧客の氏名、メールアドレス、電話番号、住所、契約内容、相談履歴などを入力すると、本人が想定していない目的でデータが扱われるおそれがあります。
重要なのは、「AIを使ったから必ず他人への回答にそのまま表示される」ということではなく、サービスごとの利用規約、プライバシーポリシー、学習利用を止める設定、契約内容を確認しなければ安全性を判断できない点です。個人情報保護委員会も、提供事業者が入力データを機械学習に利用しないことなどを十分に確認するよう注意を促しています。
2. 外部サービスへの第三者提供・国外移転のリスク
クラウド型AIでは、入力データが自社外の事業者や、その委託先のサーバーで処理されることがあります。データの保管国、再委託先、サポート担当者のアクセス範囲、国外移転の有無が不明なまま利用すると、社内規程や顧客との契約に反する可能性があります。
3. 不正アクセスや設定不備による漏えいリスク
AI自体だけでなく、AIに接続するチャット履歴、共有リンク、ファイル保管領域、APIキー、連携先の顧客管理システムも攻撃対象になります。退職者アカウントの放置、共有アカウント、弱い認証、公開設定の誤りなどがあると、個人情報が漏えいする原因になります。
4. AIの出力に個人情報や誤情報が混ざるリスク
AIはもっともらしい誤回答を出すことがあります。また、入力した情報と周辺情報を組み合わせることで、匿名化したつもりでも個人を推測できてしまう場合があります。AIの出力を顧客対応、審査、人事判断などにそのまま使うことは避け、人による確認を必須にする必要があります。
最初に決めるべきこと:個人情報を「入力してよいケース」と「禁止するケース」に分ける
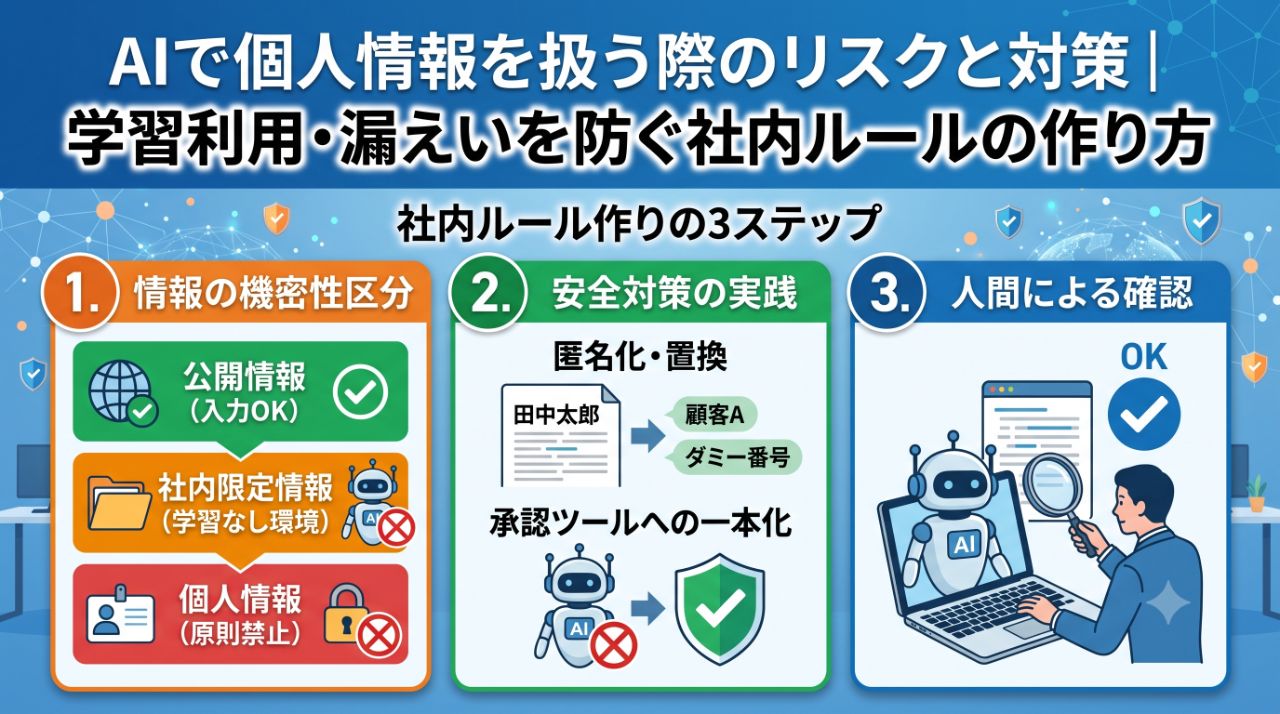
社内ガイドラインでは、情報を一律に扱わず、機密性に応じて区分するのが実務的です。次のような3段階に分けると運用しやすくなります。
| 区分 | 例 | AIへの入力ルール |
|---|---|---|
| 公開情報 | 公開済みの製品情報、一般的な業界ニュース | 承認済みAIで利用可。ただし事実確認を行う |
| 社内限定情報 | 未公開の企画、社内会議メモ、営業資料 | 学習利用なし・契約確認済みの法人向け環境に限定 |
| 個人情報・高機密情報 | 氏名、連絡先、顧客ID、健康情報、口座情報、本人確認書類、契約書 | 原則入力禁止。業務上不可欠な場合だけ、承認済み環境で最小限・匿名化して利用 |
要配慮個人情報(病歴、障害に関する情報など、特に慎重な取扱いが求められる情報)や、決済情報、認証情報、マイナンバー、パスワード、APIキーは、原則としてAIへの入力禁止対象に含めるのが安全です。
安全に使うための具体的な対策
1. 個人情報を削除・置換してから入力する
もっとも効果的な対策は、AIに個人情報を渡さないことです。文章の要約やメール文面の作成が目的なら、実名を置換しても多くの場合は業務を進められます。
- 氏名:顧客A、担当者Bに置換する
- メールアドレス・電話番号・住所:削除する
- 顧客番号・注文番号:ダミーの番号に置換する
- 具体的な日付・地名・取引額:目的に不要なら幅を持たせる
- 相談履歴:個人が特定される背景を削り、論点だけを抽出する
ただし、単に氏名を消すだけでは不十分なことがあります。少人数の部署名、珍しい役職、具体的な案件名、日時などを組み合わせると再識別される可能性があるため、文脈全体を見て特定可能性を下げてください。
2. 利用を許可するAIサービスを限定する
従業員が各自の判断で無料版や個人アカウントを使う状態は避けましょう。会社が審査したAIサービスと契約プランだけを利用可能にし、業務データを扱うアカウントは会社管理に統一します。
選定時は、少なくとも次を確認します。
- 入力内容・添付データ・出力内容がモデル学習や品質改善に使われるか
- 学習利用を停止できる設定があるか、契約上停止が保証されるか
- データの保存期間、削除方法、バックアップの扱い
- データの保存先となる国・地域、国外移転、再委託先
- 通信時・保存時の暗号化、多要素認証、権限管理、監査ログ
- インシデント発生時の通知、調査協力、削除支援の条件
- APIや外部連携を使う場合のデータ送信範囲
3. 契約・利用規約を「個人データの扱い」で確認する
法人向けAIを導入する場合は、営業担当の説明だけで判断せず、契約書、データ処理に関する契約条項、プライバシーポリシー、セキュリティ資料を確認します。特に、入力データをサービス提供以外の目的で利用しないこと、再委託の条件、削除・返却、事故時の連絡、監査や証跡に関する条項を確認しましょう。
顧客から預かった個人データを外部AIで処理する場合は、委託先管理としての確認も必要です。利用目的や本人への説明内容と矛盾しないか、法務・情報セキュリティ・個人情報保護の担当者が事前に確認する運用が有効です。
4. アカウントと連携機能を厳格に管理する
- 会社管理のメールアドレスでのみ利用させる
- 多要素認証を必須にする
- 共有アカウントを禁止し、利用者を個人単位で特定できるようにする
- 職務に応じた最小権限を設定する
- 退職・異動時にアカウントと連携権限を速やかに停止する
- 外部ストレージ、顧客管理システム、メールなどとの連携は申請制にする
- 利用ログを定期的に点検し、異常な大量入力・大量出力を検知する
5. 出力内容を人が確認してから使う
AIの出力は、そのまま顧客や社外へ送らないルールにします。少なくとも、個人情報の混入、事実誤認、差別的・不適切な表現、著作権や契約上の問題がないかを確認します。採用、与信、医療、保険、懲戒など、個人に大きな影響を与える判断では、AIだけで結論を出さず、人が根拠を確認して判断してください。
GDPRなどの法令を意識したチェックポイント
EU域内の個人に関するデータを扱う可能性がある場合は、GDPRの適用可能性を早い段階で確認します。GDPRでは、目的を明確にすること、必要最小限のデータに抑えること、適切な安全管理を行うこと、処理の根拠を整理することなどが重要です。
AI利用に当てはめると、次の確認が実務上のポイントになります。
- 目的の明確化:「メール文案の作成」「問い合わせ分類」など、AI利用の目的を具体化する
- 適法な処理根拠:同意、契約履行、正当な利益など、利用場面に応じた根拠を法務担当と整理する
- データ最小化:目的達成に不要な氏名、連絡先、識別子を入力しない
- 透明性:プライバシー通知や社内記録に、外部AIを利用する処理を適切に反映する
- 安全管理:暗号化、アクセス制御、ログ、削除手順、委託先の管理を整える
- 国外移転:データがEU域外へ移る場合、移転先・契約・保護措置を確認する
- 影響評価:高いリスクが見込まれる処理では、DPIA(データ保護影響評価)の要否を検討する
EDPB(欧州データ保護会議)は、AIモデルにおける匿名性、正当な利益を根拠とする場合の考え方、不適法に処理された個人データを用いて開発されたモデルの扱いについて見解を示しています。「匿名化したから問題ない」と自己判断せず、再識別の可能性も含めて評価することが大切です。
日本国内の業務でも、個人情報保護法上、利用目的の範囲内で扱うことや、個人データを第三者に提供する際のルールへの配慮が必要です。具体的な契約やデータの流れによって判断が変わるため、重要な導入案件は専門家へ確認してください。
そのまま使える社内ガイドラインのたたき台
次の内容を自社向けに調整すると、最低限のAI利用ルールとして使えます。
- 利用目的:生成AIは、文案作成、要約、アイデア出し、公開情報の整理など、会社が認めた業務に限る。
- 許可ツール:会社が承認したアカウント・プラン以外で業務データを入力してはならない。
- 入力禁止情報:氏名、連絡先、住所、顧客ID、本人確認書類、決済情報、要配慮個人情報、マイナンバー、認証情報、未公開の重要情報を原則入力禁止とする。
- 例外手続:個人データの利用が業務上不可欠な場合は、目的、対象データ、利用ツール、学習利用の停止、保存先、契約条件、承認者を事前に記録する。
- 匿名化:利用する場合も、実名・連絡先・識別子を削除または置換し、必要最小限にする。
- 出力確認:AIの出力は、人が事実、個人情報の混入、機密性、権利侵害のおそれを確認してから利用する。
- 連携制限:外部ストレージ、メール、顧客管理システムなどとの連携は、情報システム部門の承認を受ける。
- 教育:利用開始時と定期的に、入力禁止情報、匿名化、フィッシング、プロンプトインジェクション(外部文書に埋め込まれた不正な指示)への注意を教育する。
- 事故報告:誤入力、誤共有、不審な出力、アカウント侵害が疑われる場合は、直ちに所定の窓口へ報告する。
万一、個人情報を誤って入力したときの初動
誤入力に気付いたら、個人の判断で隠したり、チャット履歴を消すだけで終わらせたりしないことが重要です。
- 入力した情報、日時、利用したAIサービス、共有の有無を記録する
- 可能な範囲で会話・添付データ・共有リンクを削除し、関連アカウントの権限を見直す
- 直属の上長、情報セキュリティ、個人情報保護、法務の担当窓口へ速やかに連絡する
- サービス提供者のデータ削除・サポート窓口・事故報告手順を確認する
- 影響範囲、本人通知、監督当局への報告の要否を社内の責任者と判断する
- 原因を振り返り、入力制限や教育、ツール設定を改善する
まとめ
AIで個人情報を安全に扱うポイントは、技術だけではありません。「入力しない」「匿名化する」「承認済みの環境に限定する」「契約と設定を確認する」「人が最終確認する」という複数の対策を重ねることが重要です。
まずは、社内で使われているAIサービスを洗い出し、学習利用の有無とデータ保存先を確認してください。そのうえで、入力禁止情報、例外承認、事故報告の3点を明文化すると、現場が迷わず安全な判断をしやすくなります。
参考資料
- 個人情報保護委員会:生成AIサービスの利用に関する注意喚起等について(個人情報を含むプロンプト入力時の留意点)
- European Data Protection Board:Opinion 28/2024 on certain data protection aspects related to the processing of personal data in the context of AI models(AIモデルとGDPRに関する見解)
- NIST:Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile(生成AIのリスク管理の考え方)