多様な働き方が広がる一方、少人数の企業にとって「どこからでも社内データにアクセスできる便利さ」は、情報漏洩のリスクと隣り合わせです。当社も2020年より、社員全員がリモートワークを行っていますのでその視点からお伝えしていきます。
本記事では、5〜10名規模のリモートワーク企業を対象に、Google Workspaceを活用して「アクセスは原則会社からのみ、社外からは情シスの許可制」にする具体的な仕組みと、カフェなどでのリスク対策を解説します。
1. 原則社内・外は許可制にする「仕組み」とは?
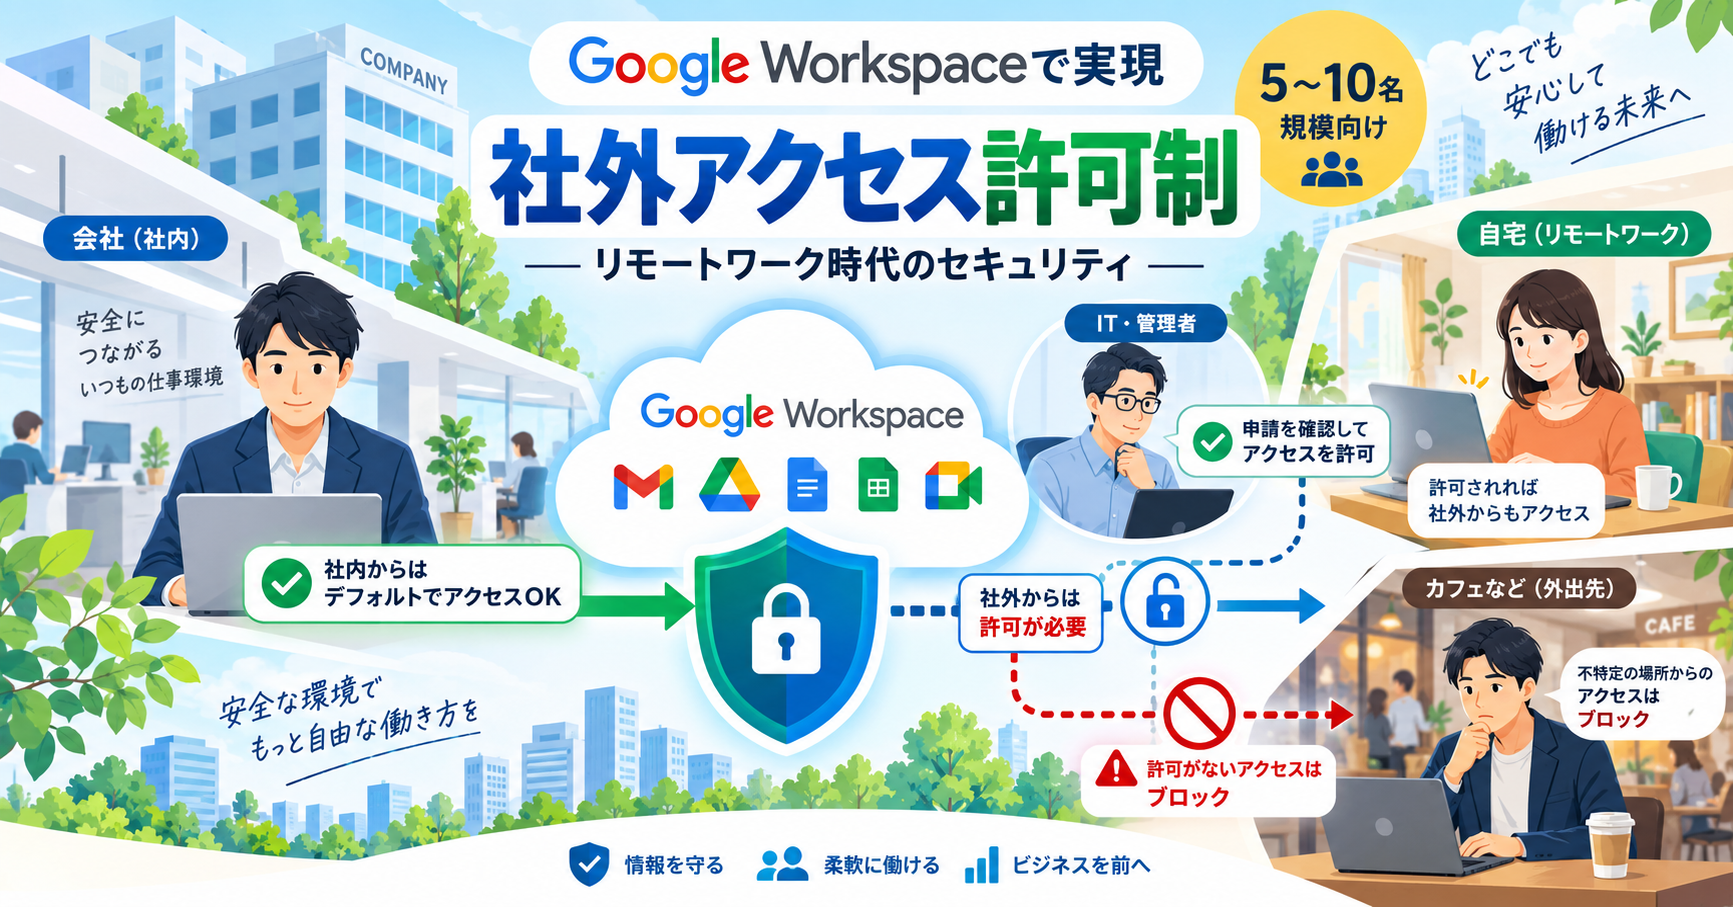
Google Workspaceの最高峰のセキュリティ機能である「コンテキストアウェア アクセス」と「エンドポイント管理」を組み合わせることで、以下の安全な運用が可能になります。
- 会社(オフィス)から: 会社の固定IPアドレスを登録しておくことで、認証ステップなしでスムーズにアクセス。
- 社外(自宅やカフェ)から: 正しいID・パスワードを入力しても一度ブロックされ、情報システム部が個別に「承認」した端末(PCやスマホ)だけがアクセスできるようになります。
💡 導入の注意点:
この機能の利用には、Google Workspaceの「Enterpriseプラン」または「Cloud Identity Premium(月額数百円/ユーザーの追加オプション)」の契約が必要です。
2. 5〜10名規模のリモートワーク企業における運用事例
専任のIT担当者がいない少人数企業でも、業務に負担をかけない実例がこちらです。
事例①:【フルリモート】会社支給PCのみアクセスを許可
オフィスを持たない完全リモートの企業(メンバー8名)の事例です。
情シスがあらかじめ支給するPCのシリアル番号をGoogleに登録。コンテキストアウェアアクセスで「会社支給PCのみ可」と設定します。メンバーは自宅でもカフェでも、支給PCからなら申請なしで繋がりますが、私用PCからのアクセスは100%ブロックされます。日々の承認作業が発生しないため、最も運用が楽な方法です。
事例②:【ハイブリッド】オフィス+「申請・承認されたスマホ」
週の半分はオフィス、残りはリモートワーク(メンバー10名)の事例です。
オフィスからは自由にアクセスさせつつ、社外からスマホでチャットやメールを見たい場合のみ、メンバーがログインを試みます。情シスは管理コンソールに届く「承認待ち」の通知を確認し、チャットや口頭で本人確認をして「承認」ボタンを押します。少人数ならではの距離の近さを活かした、柔軟で迅速な運用です。
3. カフェ等でのリモートワークに潜むリスクとGoogleの対策
外出先(カフェのフリーWi-Fi環境など)からのアクセスには主に3つのリスクがありますが、Google Workspaceにはそれぞれ強力な防御策が備わっています。
| 発生し得るリスク | Google Workspaceでの対策 |
|---|---|
| フリーWi-Fiの盗聴 (通信内容を覗き見られる) | 【常時HTTPS暗号化】 すべての通信が自動で高度に暗号化されるため、万が一Wi-Fiの電波を盗聴されても内容は解読できません。 |
| 端末の紛失・覗き見 (席を外した隙の置き引きなど) | 【遠隔データ消去(リモートワイプ)】 万が一PCやスマホを紛失しても、情シスが管理コンソールから遠隔でその端末のデータを一瞬で消去できます。 |
| アカウントの乗っ取り (パスワードの流出) | 【2段階認証 & 端末制限】 パスワードが漏れても、本人のスマホ認証(パスキー等)がなければ入れません。さらに「承認PC以外拒否」にしておけば、犯人のPCからのアクセスを100%遮断します。 |
4. まとめ:少人数企業がまず取り組むべき2大対策
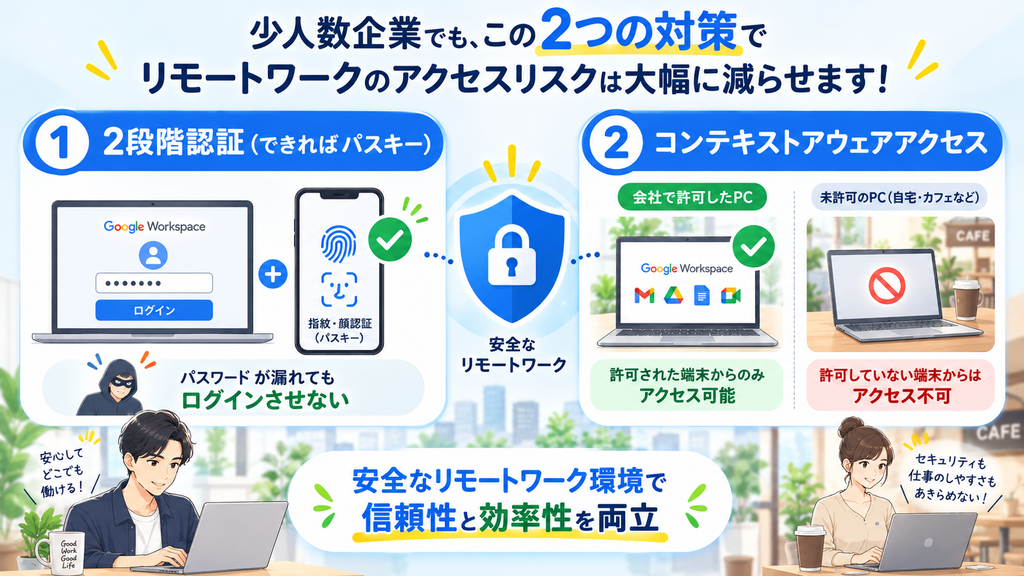
大がかりなIT投資をしなくても、以下の2つを徹底するだけでカフェや自宅からのアクセスリスクは劇的に下がります。
- 「2段階認証(できればパスキー)」の必須化(パスワードが漏れてもログインさせない)
- 「コンテキストアウェアアクセス」による端末の限定(許可したPC以外からのアクセスを許さない)
安全なリモートワーク環境を構築し、企業の信頼性と業務の効率性を両立させましょう。