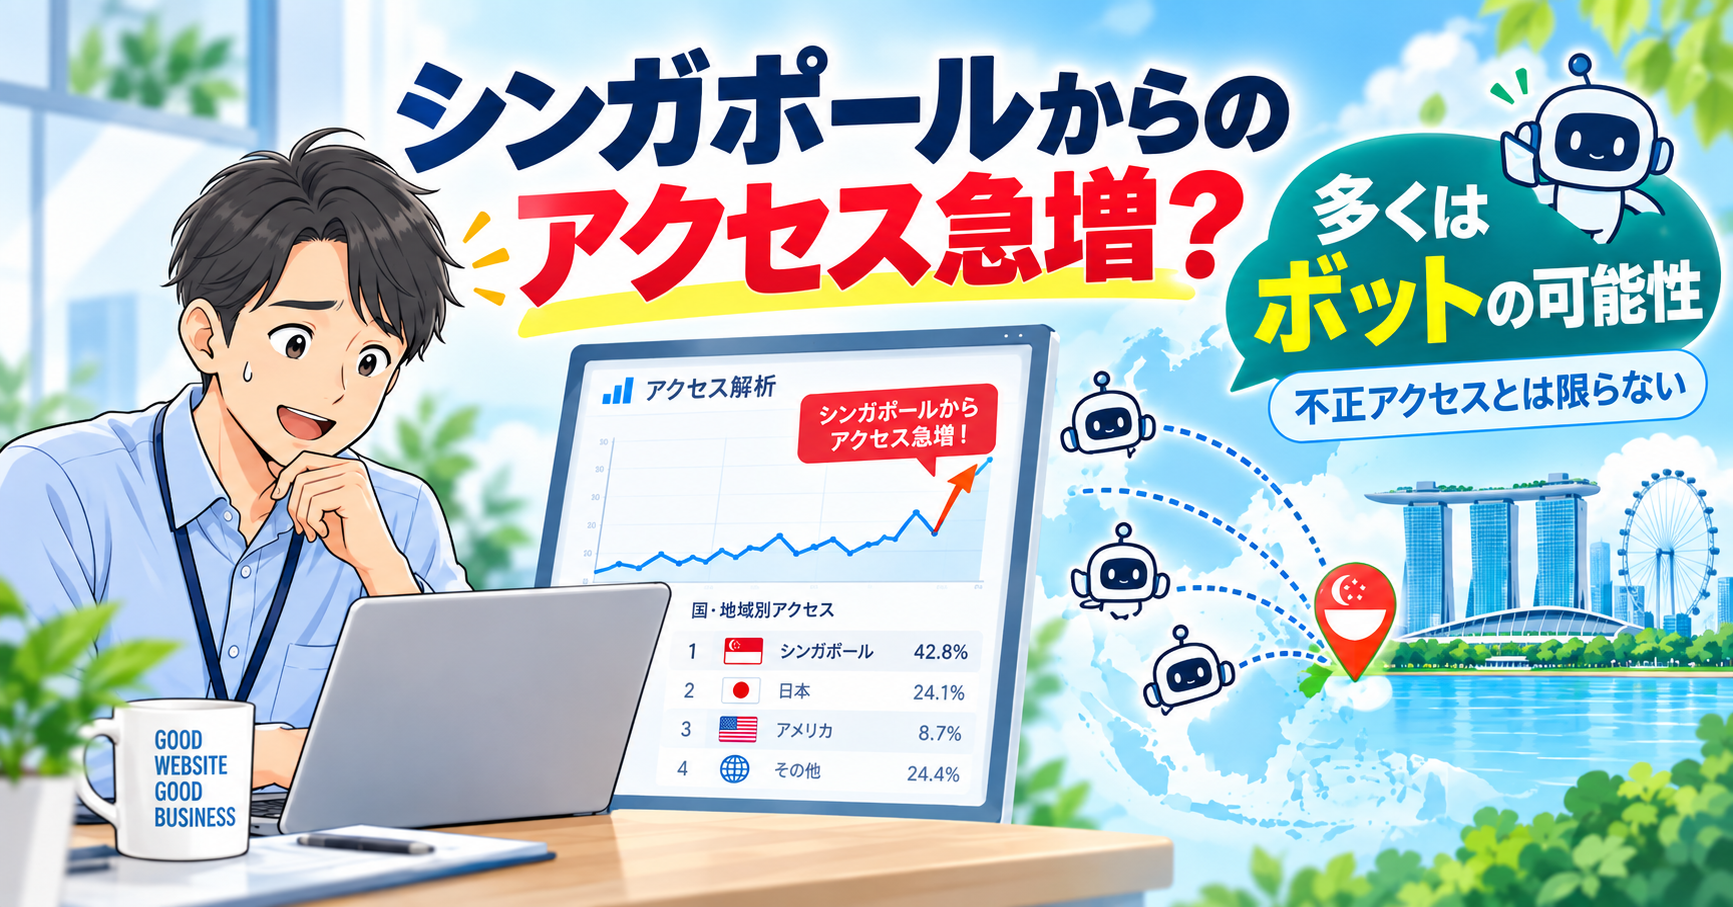
アクセス解析でシンガポールからのアクセスが増えていると、「不正アクセスでは?」と心配になりますよね。
結論からいうと、アクセス元がシンガポールと表示されるだけでは、直ちにサイト侵害を意味するわけではありません。検索エンジンや各種サービスのボット(クローラー)が海外のサーバーを経由してサイトを巡回しているケースもあります。
通常はサイト表示やお問い合わせフォームなどの挙動に影響しないことがほとんどです。ただし、アクセスが極端に増えている場合や、エラーログ・管理画面に異常がある場合は、念のため状況を確認しましょう。
「シンガポールからのアクセス」が示しているもの
アクセス解析の国・地域は、閲覧者やアクセス元サーバーのIPアドレス情報をもとに表示されます。
そのため、実際の利用者の居住地ではなく、海外に置かれたサーバーや中継地点の所在地が表示されることがあります。
とくに自動巡回を行うボットは、世界各地のデータセンターを利用します。
シンガポールからのアクセスが見えても、検索用のクローラー、監視サービス、情報収集ボットなどである可能性があります。
ボットアクセスで起こりやすいこと
- 特定のページだけに短時間でアクセスが集中する
- 深夜・早朝を含め、一定間隔でアクセスが続く
- 閲覧ページ数が多い一方、滞在時間やお問い合わせは増えない
- アクセス解析上は海外アクセスが増えるが、実際のサイト表示は問題ない
このような傾向だけであれば、一般的には自動アクセスの可能性を考えます。近年はAIを活用した情報収集を含め、ボットの種類や挙動も変化しやすいため、サーバー側・WordPress側で継続的に対策を見直すことが大切です。
まず確認したい3つのポイント
1. サイトの表示速度と動作
トップページ、主要な固定ページ、お問い合わせフォーム、予約フォームなどを実際に開き、表示遅延やエラーがないか確認します。普段どおり表示されているなら、緊急性は高くないと考えられます。
2. サーバーの負荷・エラーログ
サーバー管理画面で、CPU・メモリ使用率、転送量、アクセス数の急増、404・403・500などのエラーが増えていないかを確認します。特定IPや特定のURLへのアクセスが異常に集中している場合は、サーバー会社へ相談すると安心です。
3. WordPressの更新状況
WordPress本体、テーマ、プラグインを最新の状態に保ちます。使っていないテーマやプラグインは削除し、管理者アカウントのパスワードも見直しましょう。WordPressには「ツール」内のサイトヘルスがあり、更新や設定に関する確認に役立ちます。
対策は「遮断」よりも「状況に応じた制御」が基本
海外アクセスを一律に遮断すると、正規の検索クローラーや海外在住の利用者までブロックしてしまうことがあります。そのため、まずはアクセスログを確認し、明らかに負荷や不正な試行がある場合に限って、サーバーのWAF(Webアプリケーションファイアウォール)やセキュリティ機能で制限する方法が現実的です。
- WordPress・テーマ・プラグインを定期的に更新する
- 不要なプラグイン・テーマ・ユーザーを整理する
- 強固で使い回しのないパスワードを設定する
- サーバーのWAFやログ監視機能を有効にする
- 表示不良や負荷上昇があるときは、アクセス元・対象URL・時間帯を確認してから制限する
こんな場合は早めに専門家やサーバー会社へ相談を
- サイトが急に重くなった、または開けない
- 管理画面にログインできない、見覚えのないユーザーがいる
- 不審な投稿・ファイル・リダイレクトが発生している
- ログイン試行や404エラーが大量に記録されている
- サーバーから負荷・不正アクセスに関する警告が届いた
単に「シンガポールからのアクセスがある」だけで慌てる必要はありません。一方で、サイトの状態とログを定期的に確認し、WordPressとサーバーのセキュリティ対策を続けることが、安定運用につながります。
まとめ
シンガポール経由のアクセスは、ボット(クローラー)による巡回として記録されている場合があります。サイトの表示・フォーム・サーバー負荷に問題がなければ、直ちに被害と判断する必要はありません。まずはサイトの動作、エラーログ、更新状況を確認し、異常があるときだけサーバー会社や制作会社と連携して対策を進めましょう。