「うちは中小企業だから、大規模なサイバー攻撃とは無縁」とは言い切れません。2026年9月に公表されたタイムズカーWebシステムへの不正アクセスでは、約660万件のアカウントに関する情報が漏えいしたとされ、対象には現会員だけでなく退会済みの人や入会未完了の人も含まれていました。
中小企業がまず行うべきことは、高価な製品を急いで導入することではありません。「どの顧客データが、どこに、なぜ残っているか」を把握し、保管先・権限・削除ルールを整えることです。本記事では、明日から始められる実務的なチェックリストと、社内へ無理なく定着させる伝え方を紹介します。
タイムズカーの事案から読み取れる3つの教訓
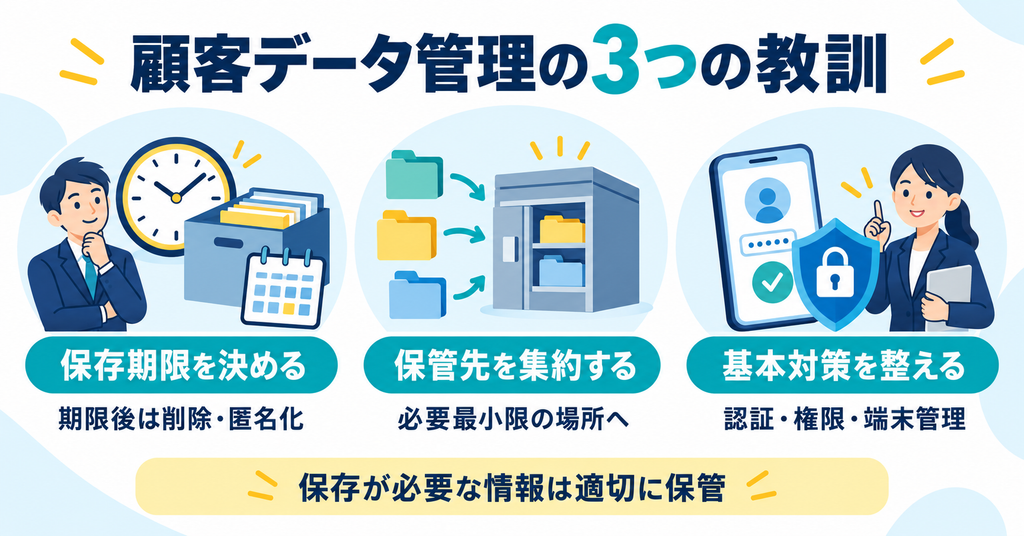
1. 古いデータも、侵入された時点では重要情報になる
今回の公表内容には、退会済みの会員や、入会を完了していない申込者も対象に含まれていました。これは、不要になったデータを保有し続けるほど、万一の際に影響範囲が広がり得ることを示しています。
ただし、「古いデータはすべて今すぐ消す」という運用は適切ではありません。契約、税務、法令、紛争対応などのために保存が必要な情報もあります。大切なのは、保存目的と保存期限を決め、期限を過ぎたデータは削除または匿名化することです。バックアップも対象に含めましょう。
2. データが散らばるほど、守るべき場所が増える
顧客情報がメールボックス、各社員のPC、USBメモリー、個人アカウントのクラウド、チャットツールなどに分散していると、漏えい時の調査も削除も難しくなります。特に、メール添付ファイルをダウンロードしてデスクトップに置いたままにする運用は、端末の紛失・盗難やランサムウェア被害の影響を大きくします。
顧客データは、業務上必要な最小限の場所に集約し、誰が閲覧・編集・外部共有できるかを会社が管理できる状態にしましょう。
3. 小さな会社でも「必要かつ適切な安全管理」は必要
個人情報を扱う事業者には、規模やリスクに応じた安全管理措置が求められます。大企業と同じ仕組みをすべて導入する必要があるわけではありませんが、多要素認証、権限管理、端末管理、不要データの削除、事故時の連絡手順といった基本対策は優先度が高い項目です。
まず決めたい顧客データ管理の鉄則
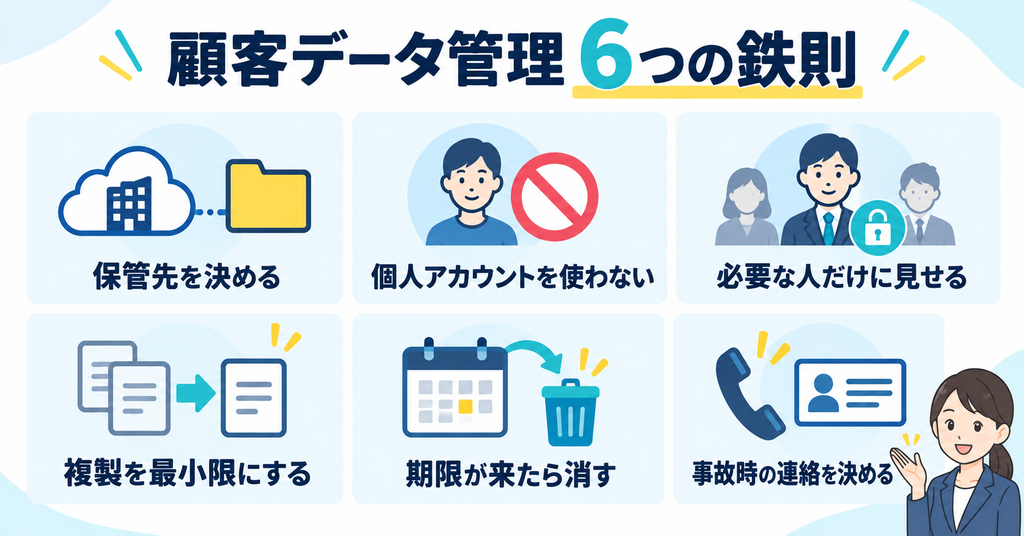
- 保管先を決める
顧客データの正本を保存する場所を、会社管理の法人向けクラウドや業務システムに限定します。 - 個人アカウントを使わない
個人用メール、個人用クラウド、私物USBなどへ顧客データを保存・転送しないルールにします。 - 必要な人だけに見せる
「全社員が見られる共有フォルダ」ではなく、担当業務ごとに閲覧・編集権限を分けます。 - データを必要以上に複製しない
メール添付、端末へのダウンロード、ローカル同期、コピーした表計算ファイルを最小限にします。 - 期限が来たら消す
保存期限、削除担当者、削除方法、バックアップ上の扱いを決め、定期的に実施します。 - 事故時に迷わない
「誰に、どの手段で、何分以内に連絡するか」を1枚にまとめます。
今すぐ行える顧客データ管理チェックリスト
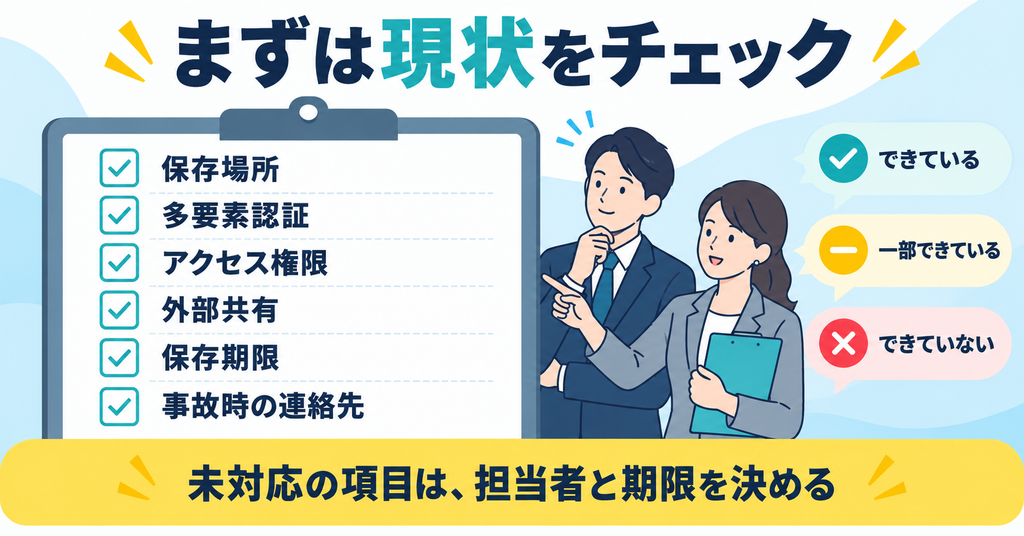
まずは経営者または責任者が項目ごとに「できている」「一部できている」「できていない」を確認してください。「できていない」項目から、担当者と期限を決めて改善すると進めやすくなります。
| カテゴリ | 確認すること | 今すぐ行う対応 |
|---|---|---|
| データの棚卸し | 顧客情報の保存場所をすべて説明できるか | メール、PC、共有フォルダ、クラウド、紙、USB、業務委託先を一覧化する |
| 保管先の統一 | 正本となる保存先が決まっているか | 会社管理下の法人向けクラウドまたは業務システムを指定する |
| アカウント保護 | メール、クラウド、管理者アカウントに多要素認証を設定しているか | 全社員に多要素認証を必須化し、未設定者を確認する |
| 権限管理 | 退職者・異動者のアカウントや共有権限が残っていないか | 退職・異動時の停止手順を作り、現在の権限を一斉点検する |
| メール | 受信トレイに顧客リストや本人確認書類が残り続けていないか | 保存先へ移管後にメールを削除する手順を決める。必要な保存期間がある場合は例外を明文化する |
| PCへの保存 | デスクトップ、ダウンロード、ローカル同期フォルダに顧客データがないか | 不要なローカルファイルを削除し、同期対象とダウンロード権限を見直す |
| 外部共有 | 「リンクを知っている人全員」が閲覧できるファイルがないか | 外部共有を原則禁止または承認制にし、期限付き共有を基本にする |
| 保存期限 | 顧客データの保存理由と期限が決まっているか | 顧客区分ごとに保存期間を決め、月次または四半期ごとの削除日を設定する |
| バックアップ | バックアップがあるか、復元を試したことがあるか | 重要データを定期バックアップし、復元テストの実施日を記録する |
| 端末対策 | OS・ブラウザ・セキュリティソフトが更新されているか | 自動更新を有効にし、業務端末の利用者と台数を把握する |
| 委託先管理 | 会計、CRM、配送、制作会社などの委託先に渡す情報を把握しているか | 委託先、渡すデータ、契約上の安全管理・事故連絡窓口を一覧化する |
| 事故対応 | 不審なメール、誤送信、端末紛失時の連絡先が明確か | 責任者、代行者、連絡先、初動手順を1枚にし、全社員へ配布する |
法人向けクラウドは「導入」より「管理」が重要
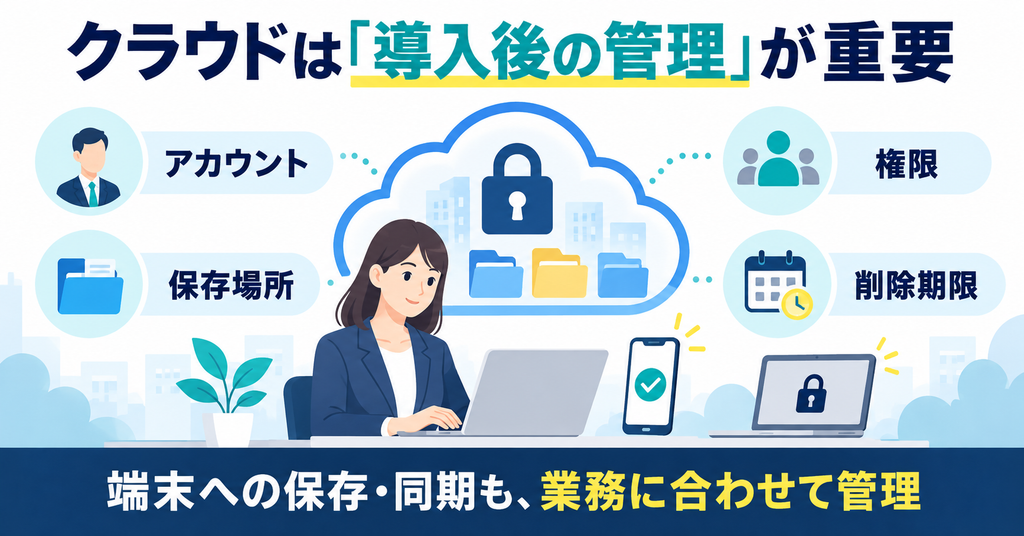
Google WorkspaceやMicrosoft 365など、会社がアカウント・共有・退職時の停止を一元管理できる法人向けサービスは、中小企業でも有力な選択肢です。共有用の領域を使い、所有者が個人ではなく会社になる設計にすると、担当者の退職や異動によるデータ所在不明を減らせます。
一方で、クラウドを導入しただけで安全になるわけではありません。外部共有を無制限にする、管理者アカウントに多要素認証を設定しない、退職者のアカウントを残す、といった設定ではリスクが残ります。クラウドの種類よりも、会社がアカウント・権限・保存場所・削除期限を管理できているかを基準に選びましょう。
「ブラウザだけで運用」は一律の正解ではない
メールソフトやPC同期を使うと端末内にデータのコピーが残りやすくなるため、顧客データの扱いでは慎重な設計が必要です。ただし、すべてのローカルメールソフトや同期機能をただちに禁止すべきとは限りません。オフライン利用が必要な業務もあるためです。
一般的には、機微な顧客データを扱う部署では、ブラウザ中心の利用、端末への保存制限、画面ロック、暗号化、端末紛失時の遠隔消去などを組み合わせます。業務要件と扱う情報の重要度に応じて、例外を承認制にする運用が現実的です。
経営層・従業員にルールを浸透させる伝え方
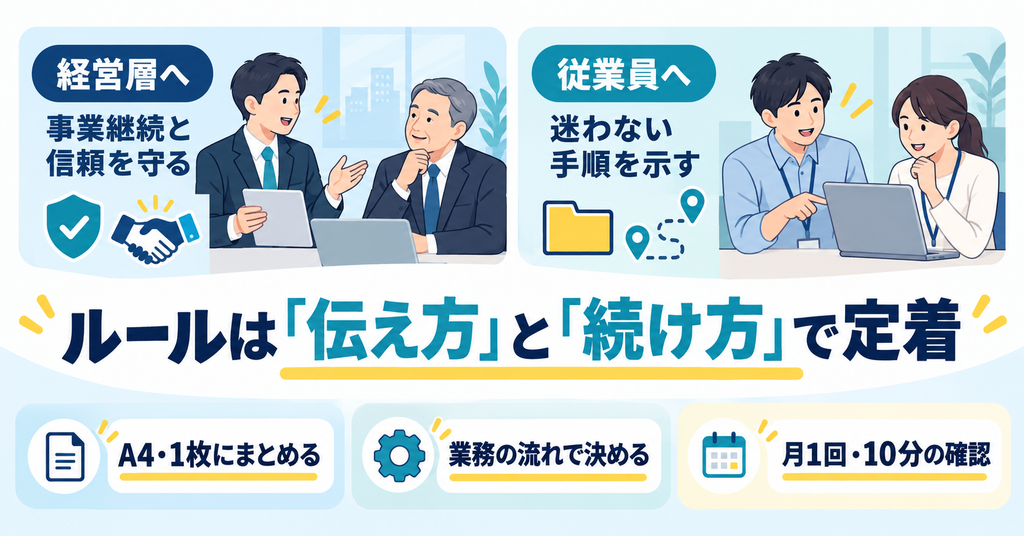
経営層には「コスト」ではなく「事業継続と信頼」の話として伝える
経営層には、「セキュリティ対策を増やしましょう」だけでは優先順位が上がりにくいことがあります。次のように、顧客信頼、取引継続、事故対応コスト、復旧時間の問題として伝えると判断しやすくなります。
伝え方の例:
「顧客データを守ることは、IT部門だけの課題ではなく、取引先とお客様の信頼を守る経営課題です。まずは高額な投資より、データの置き場所、権限、削除期限を整え、事故が起きても影響を小さくできる状態を作りましょう。」
従業員には「禁止」より「迷わない手順」として伝える
従業員向けの説明を、罰則や禁止事項だけで始めると、業務上の困りごとが隠されやすくなります。「何のためのルールか」と「代わりにどうすればよいか」をセットで示しましょう。
伝え方の例:
「お客様の情報は、会社の指定フォルダに保存してください。メールやPCに残さないのは、皆さんを責めるためではなく、誤送信や端末紛失が起きても被害を広げないためです。保存場所に迷ったら、自己判断で個人アカウントへ送らず、担当者へ相談してください。」
定着させるための3つの工夫
- ルールはA4・1枚にする:保存先、共有方法、削除、事故時の連絡先を短くまとめます。
- 業務の流れで決める:「受領したらどこへ保存するか」「処理後に何を消すか」を、実際の手順に沿って決めます。
- 月1回、10分だけ確認する:外部共有、退職者アカウント、不要ファイル、不審メール報告を短時間で点検します。
まとめ:最初の一歩は「残さない・散らさない・見せすぎない」
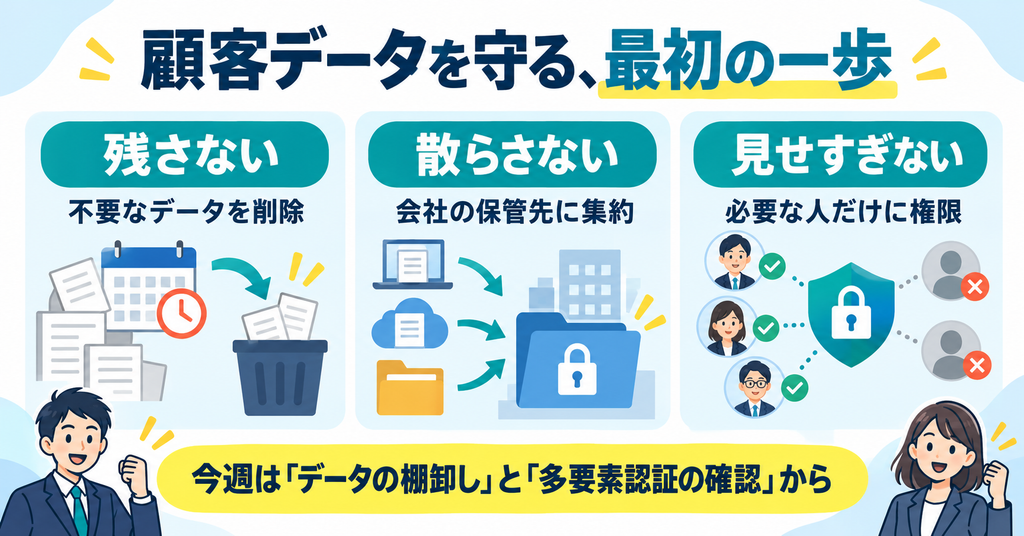
タイムズカーの事案は、顧客データを長期・広範囲に保有することの影響を考えるきっかけになります。中小企業に必要なのは、完璧な仕組みを一度に作ることではありません。
- 顧客データの保存場所を把握する
- 会社管理の保管先へ集約する
- 多要素認証と最小権限を徹底する
- 保存期限を決め、不要なデータを削除する
- 事故時の連絡ルールを全員が分かる形にする
まずは本記事のチェックリストを使い、今週中に「データの棚卸し」と「多要素認証の確認」から始めてください。小さな改善の積み重ねが、お客様の信頼と事業継続を守る土台になります。