「PHPの重大な脆弱性」というニュースを見て、自分のブログや会社のホームページに関係があるのか不安になった方も多いでしょう。
結論として、PHPで動く公開Webサイトを運用している場合は、WordPressを含めて早急な確認が必要です。2026年10月21日にPHPプロジェクトが公表した2件の脆弱性は、攻撃者がログインしなくてもサーバー上で不正な操作を行える可能性がある「リモートコード実行」の問題です。WordPress本体だけを更新しても、サーバー側のPHPが未修正なら対策としては不十分です。
今回発表されたPHPの脆弱性の概要
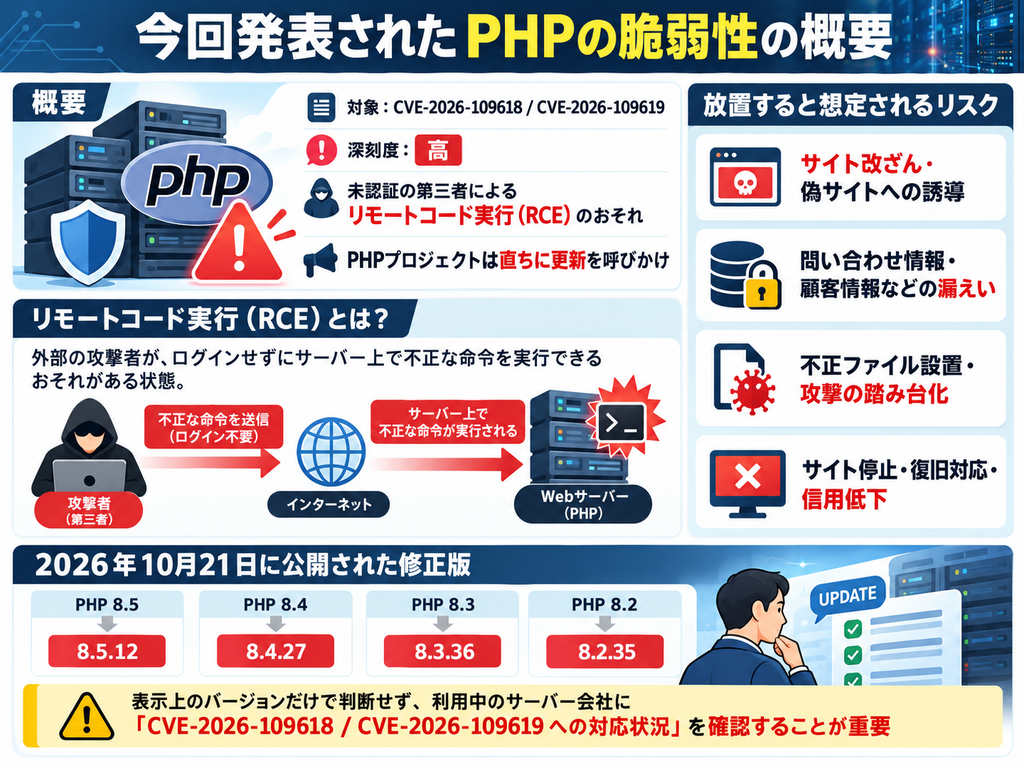
今回の問題は、CVE-2026-109618とCVE-2026-109619です。いずれも深刻度が高く、PHPプロジェクトは未認証の第三者によるリモートコード実行につながる可能性があるとして、直ちに更新するよう呼びかけています。
リモートコード実行とは、悪意ある第三者がインターネット経由で、サーバーに本来許可していない命令を実行させるおそれがある状態です。実際の被害範囲はサーバー設定や権限によって異なりますが、放置すると次のようなリスクにつながります。
- サイトの改ざんや不正な広告・偽サイトへの誘導
- 問い合わせ情報、顧客情報、管理者情報などの漏えい
- 不正なファイルの設置や、他サイトへの攻撃の踏み台化
- Webサイト停止、復旧対応、信用低下による業務への影響
PHPプロジェクトが2026年10月21日に公開した修正版は、PHP 8.5.12、8.4.27、8.3.36、8.2.35です。レンタルサーバーやOS提供元が独自に修正を取り込む場合もあるため、単純に表示上のバージョンだけで判断せず、利用中のサーバー会社に「CVE-2026-109618およびCVE-2026-109619への対応状況」を確認することが重要です。
PHPとWordPressの関係:WordPressの更新だけでは足りない理由
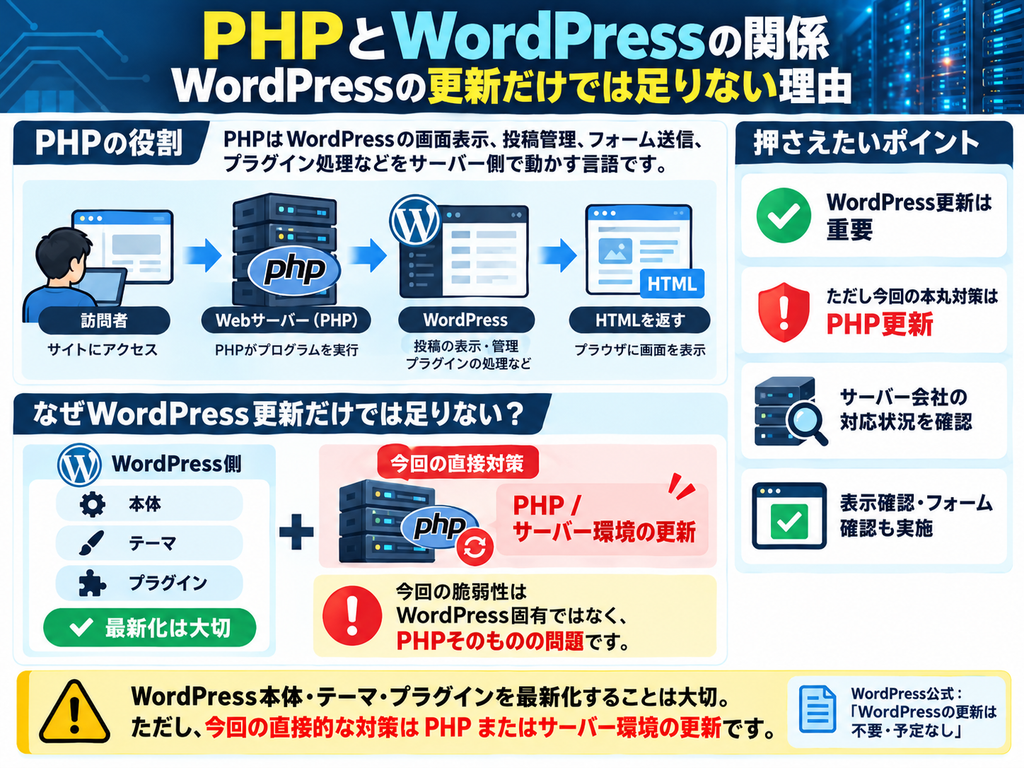
PHPは、WordPressの画面表示、投稿管理、フォーム送信、プラグインの処理などをサーバー側で動かすプログラミング言語です。訪問者がブラウザでページを開いたとき、サーバー上のPHPがWordPressを動かしてHTMLを返しています。
今回の脆弱性はWordPress固有の問題ではなく、PHPそのものの問題です。そのため、WordPress公式も「WordPressの更新は不要・予定なし」と案内しています。つまり、WordPress本体・テーマ・プラグインを最新化することは大切ですが、今回の直接的な対策はPHPまたはサーバー環境の更新です。
まず確認したい:自分のサイトは影響を受けるか
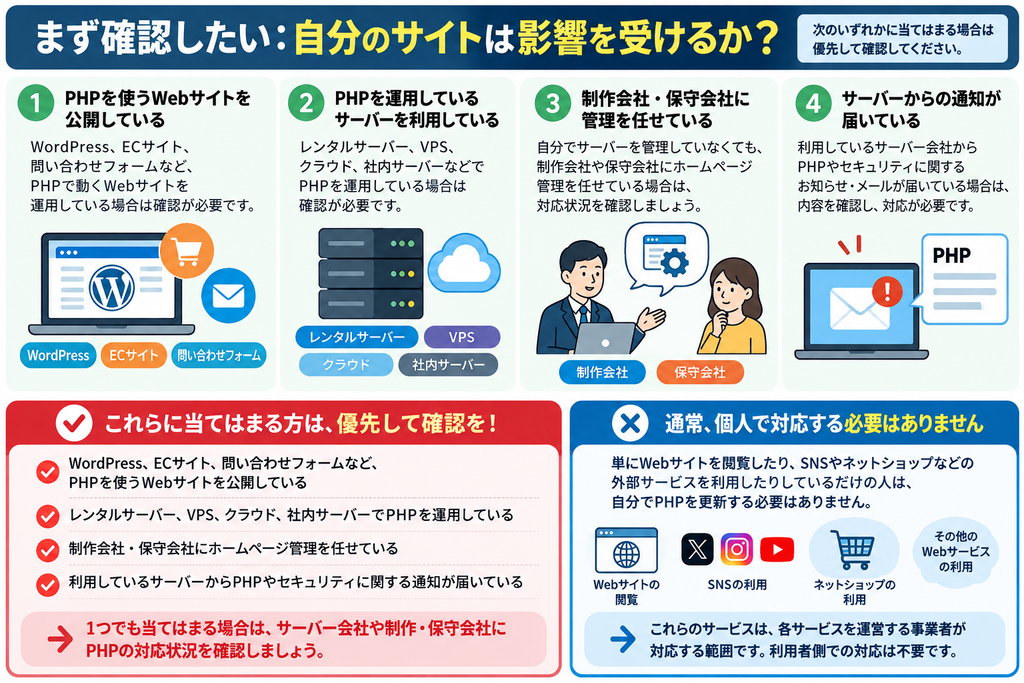
次のいずれかに当てはまる場合は、優先して確認してください。
- WordPress、ECサイト、問い合わせフォームなど、PHPを使うWebサイトを公開している
- レンタルサーバー、VPS、クラウド、社内サーバーでPHPを運用している
- 制作会社・保守会社にホームページ管理を任せている
- 利用しているサーバーからPHPやセキュリティに関する通知が届いている
一方、単にWebサイトを閲覧したり、SNSやネットショップなどの外部サービスを利用したりしているだけの人は、通常、自分でPHPを更新する必要はありません。そのサービスを運営する事業者が対応する範囲です。
個人ができる確認と対策
1. WordPress管理画面でPHPのバージョンを確認する
WordPressにログインし、「ツール」→「サイトヘルス」→「情報」→「サーバー」を開きます。「PHP バージョン」または同様の項目を確認してください。ここで分かるのは、WordPressが現在利用しているPHPのバージョンです。
今回の修正版として公表されたバージョンは次のとおりです。
| PHP系列 | 修正版 |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
PHP 8.1以前は通常のサポート対象外です。PHPプロジェクトは一部の古い系列向けに限定的なソースコード修正も案内していますが、一般的なレンタルサーバー利用者が自力で適用するものではありません。サーバー会社または制作・保守会社へ至急相談してください。
2. レンタルサーバーの通知・管理画面を確認する
レンタルサーバーの会員ページ、サポートページ、登録メールアドレス宛てのお知らせを確認します。確認したい内容は、PHP更新の実施予定・実施済みかどうか、利用者自身の設定変更が必要か、対応済みのPHPバージョンは何か、の4点です。
共有レンタルサーバーでは、サーバー会社が基盤側で更新することがあります。ただし、サイトごとにPHPバージョンを選択する方式では、利用者側で切り替えが必要な場合もあります。通知を見逃さないようにしましょう。
3. 更新前に必ずバックアップを取る
PHPの更新では、古いテーマやプラグインとの互換性問題により、表示崩れやエラーが起きることがあります。作業前に、少なくとも次をバックアップしてください。
- WordPressのファイル一式
- データベース
- 可能であればサーバー管理画面のバックアップ機能による復元ポイント
バックアップは「取得した」だけで終わらせず、保存先と復元方法を確認しておくと安心です。
4. PHPを更新し、表示と主要機能を確認する
サーバー会社の手順に従って、修正版のPHPへ更新します。更新後はトップページだけでなく、管理画面へのログイン、固定ページ、問い合わせフォーム、検索、購入・予約機能、画像アップロードなど、サイトで重要な操作を確認してください。
エラーが出た場合は、慌ててファイルを編集せず、まずバックアップからの復旧可否を確認し、テーマ・プラグインの提供元や制作会社、サーバー会社へ相談しましょう。WordPress、テーマ、プラグインもあわせて最新化しておくと、PHP更新時の互換性リスクを下げやすくなります。
会社のホームページ担当者が進めるべき対応
企業サイトでは、誰がサーバーとPHPの管理責任を持つのかが不明確なまま、更新が後回しになることがあります。広報、情報システム、制作会社、保守会社、サーバー会社の役割を整理し、当日中に連絡経路を確保しましょう。
1. 管理対象と責任者を洗い出す
- 自社が公開しているWordPressサイト、採用サイト、キャンペーンサイト、会員サイト
- 各サイトのサーバー会社、契約者、管理画面のログイン権限
- PHPの設定・更新を行う担当者または委託先
- サイトに保存・送信される個人情報、問い合わせ情報、取引情報
同じ会社でも、サイトごとに別の制作会社やサーバーを使っていることがあります。「会社のサイトは対応済み」と一括りにせず、ドメイン・サーバー単位で確認することが大切です。
2. 制作会社・保守会社・サーバー会社に確認する
問い合わせ時は、次のように具体的に伝えると確認が進みやすくなります。
「当社サイトで利用しているPHPについて、2026年10月21日に公表されたCVE-2026-109618およびCVE-2026-109619への対応状況を確認したいです。対象サーバー、現在のPHPバージョン、修正済みかどうか、当社側で必要な作業、更新後の動作確認範囲を教えてください。」
3. 更新・検証・障害対応をセットで実施する
本番サイトをいきなり大きく更新できない場合でも、更新を先延ばしにするのは危険です。可能なら検証環境で互換性を確認したうえで本番へ反映し、更新前後のバックアップ、担当者の連絡先、障害時の復旧手順を準備してください。
特に問い合わせフォーム、会員機能、予約・決済、外部システム連携があるサイトは、更新後に実際の送受信や処理まで確認します。更新が完了した日時、対象サーバー、確認結果を記録しておくと、社内報告や後日の監査にも役立ちます。
「今すぐ更新できない」場合の注意点
PHPプロジェクトは、完全な解決策は修正版への更新であると案内しています。一時的な設定変更やWAF(Web Application Firewall:不正な通信を検知・遮断する仕組み)だけに頼るのではなく、更新計画を最優先で進めてください。
どうしても即時更新が難しい場合は、サーバー会社・保守会社に、WAFなどの緩和策が適用されているか、公開停止を含む暫定対応が必要か、いつ修正版へ移行できるかを確認します。古いPHPを使い続けるほど、情報漏えい、改ざん、サイト停止のリスクは高まります。
まとめ:WordPress利用者もPHPの更新状況を確認しよう
- 2026年10月21日、PHPで未認証のリモートコード実行につながる重大な脆弱性が公表されました。
- WordPressだけの問題ではありませんが、WordPressはPHP上で動くため、WordPressサイトの運営者は影響確認が必要です。
- WordPress本体・プラグイン・テーマの更新に加え、サーバー側のPHPが修正済みかを確認してください。
- 個人運営では、サイトヘルスとレンタルサーバーのお知らせを確認し、バックアップ後に更新します。
- 企業では、管理責任者と委託先を明確にし、対象サイトの棚卸し、修正状況の確認、動作検証、障害対応を進めます。
まずは今日中に、利用しているサーバー会社または制作・保守会社へ連絡し、2件のCVEに対する対応状況を確認しましょう。