PHPの脆弱性について、IPAなどの公的機関が注意喚起を出すと、「なぜ政府が公表するの?」「日本だけの問題なの?」「世界中のサイトが危険なの?」と不安になるかもしれません。
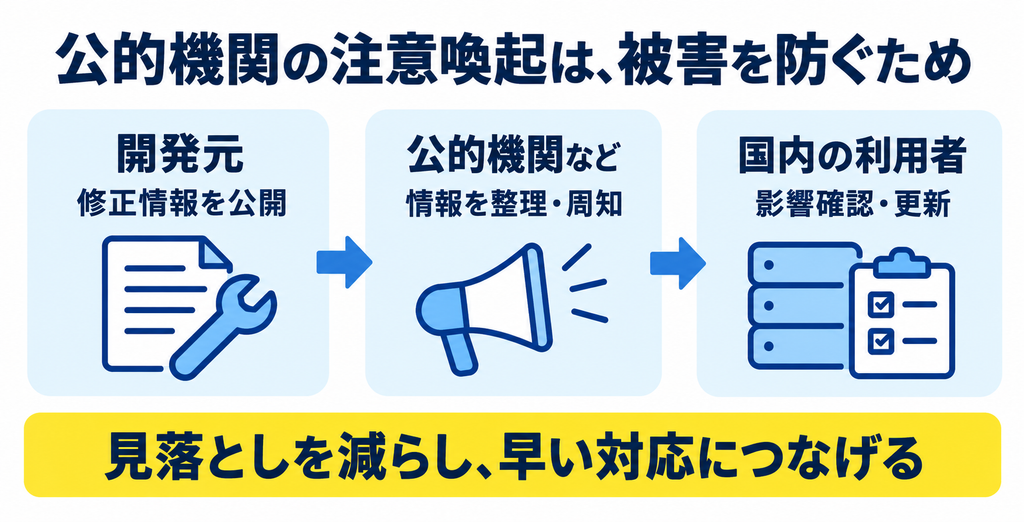
結論からいうと、公的機関が公表する主な目的は、国内の企業・自治体・利用者が影響を確認して、修正や被害確認を早く進められるようにするためです。
脆弱性そのものは国境に関係なく、影響を受けるPHPのバージョンや使い方に当てはまるサーバーで問題になります。ただし、世界中のすべてのWebサイトや、すべてのPHP利用者が一律に被害を受けるわけではありません。
そもそも、なぜ政府・公的機関がPHPの脆弱性を公表するのか
PHPは、Webサイトや業務システムなどで広く使われているプログラミング言語です。脆弱性が悪用されると、サイトの改ざん、情報の窃取、サーバーの乗っ取りなどにつながるおそれがあります。
IPA(情報処理推進機構)やJPCERT/CCなどの公的・公的性格を持つ組織は、製品の開発元そのものではありません。開発元が修正情報を出した際に、日本国内で利用している組織が見落とさず対応できるよう、内容を整理して注意喚起する役割を担います。
特に、影響範囲が広いソフトウェアや、悪用時の被害が大きい脆弱性では、各組織が個別に情報を探すのを待つよりも、公的機関が分かりやすく周知することに意味があります。公表は不安をあおるためではなく、修正プログラムの適用や設定確認を促し、被害を防ぐためのものです。
今回のPHPの脆弱性は、日本だけの問題ではない
2026年10月22日にIPAが注意喚起したPHPの脆弱性は、PHP Groupが公表したCVE-2026-109618およびCVE-2026-109619に関するものです。IPAは、悪用された場合に遠隔の第三者がサーバー上で任意のコードを実行できる可能性があると説明しています。
PHPは日本だけで使われている製品ではありません。
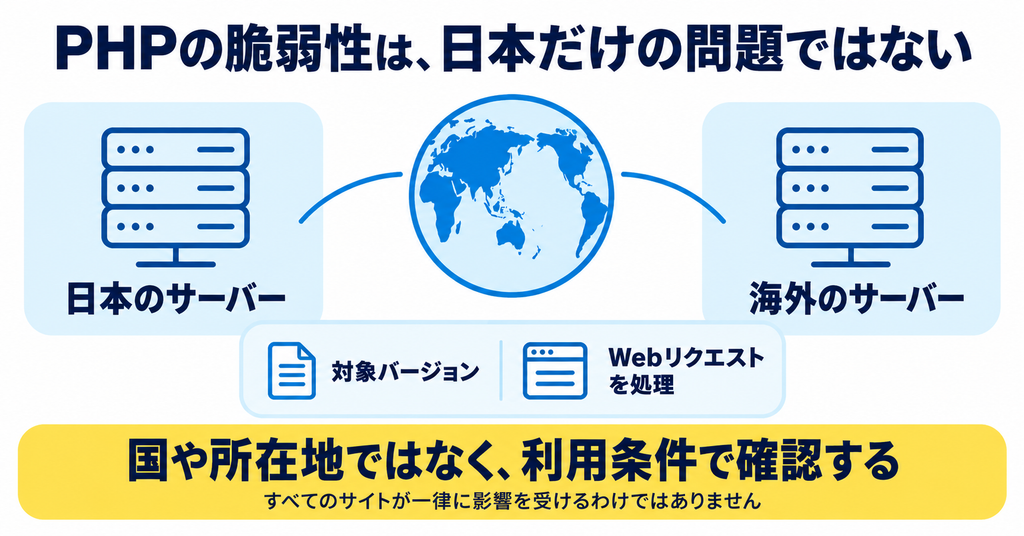
PHP Groupが世界向けに配布しているPHP本体の問題であるため、技術的な影響範囲は「日本国内か海外か」ではなく、対象となるPHPのバージョンを利用しているか、Webリクエストを処理する環境かで決まります。
PHP Groupは、Webリクエストを処理するPHP環境がリスク対象になり得ると案内しています。
したがって、日本のサーバーだけでなく、海外に置かれたサーバーや海外事業者のサービスでも、同じ条件に当てはまれば対応が必要です。
「世界中が入っている」とは限らない理由
脆弱性の情報が世界的に公表されたからといって、すべての国・企業・Webサイトが影響を受けるわけではありません。確認すべきなのは、主に次の3点です。
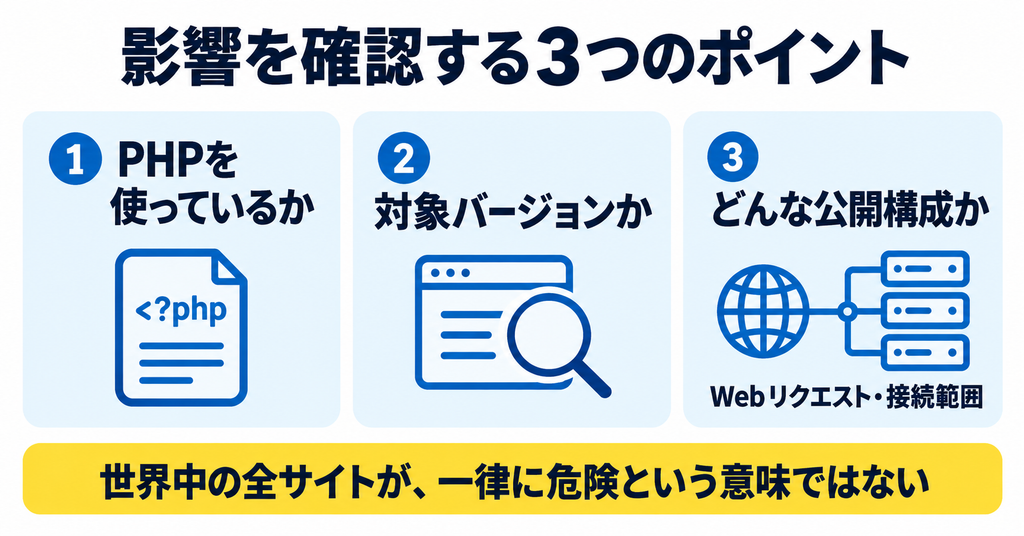
- PHPを使っているか
PHPを使っていないシステムは、このPHP本体の脆弱性の直接的な対象ではありません。 - 影響を受けるバージョンか
今回のIPAの案内では、PHP 8.2系は8.2.35未満、8.3系は8.3.36未満、8.4系は8.4.27未満、8.5系は8.5.12未満が対象として示されています。 - 外部からWebリクエストを受ける構成か
Web公開されているサーバーは優先度が高くなります。一方で、利用形態やネットワーク構成によって、実際の攻撃を受けやすさは変わります。
つまり、「全世界のすべてが危険」という意味ではなく、世界中にある対象バージョン・対象構成のPHP環境が確認対象になる、という理解が適切です。
自分のサイトやシステムでまず確認すること
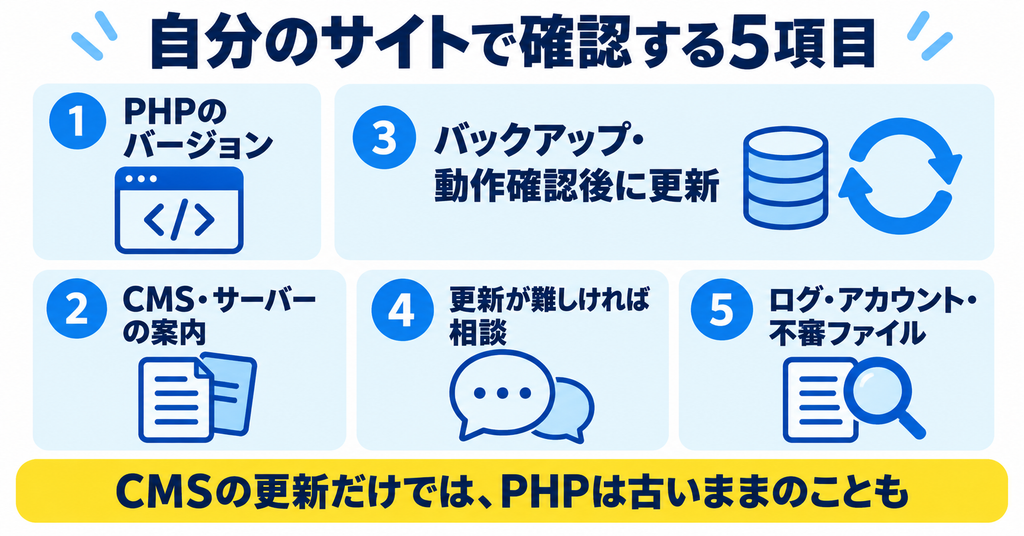
- PHPの実行バージョンを確認する
サーバー管理画面、PHP情報画面、運用担当者、ホスティング事業者などに確認します。 - 利用中のCMSやソフトウェアの提供元情報を見る
WordPressなどのCMSを使っている場合でも、PHPの更新はレンタルサーバー側の設定が関係することがあります。CMSだけを更新しても、PHP本体が古いままのケースがあります。 - 対象バージョンなら修正版へ更新する
IPAとPHP Groupが案内する修正版へのアップデートを検討します。更新前には、バックアップと動作確認の準備をしておくと安心です。 - 更新できない場合はサービス提供元へ相談する
業務システムなどで直ちに更新できない場合は、保守会社やサーバー事業者に影響確認、緩和策、更新予定を確認します。 - 不審な動作がないかを確認する
すでに公開サーバーを運用している場合は、アクセスログや管理者アカウント、不審なファイルの有無などを、必要に応じて運用担当者と確認します。
「政府が公表した」ことと「政府のシステムだけの問題」は別
ここは混同しやすいポイントです。
IPAが情報を出しているからといって、政府機関だけが使うPHPの問題ではありません。
また、政府がPHPを開発しているわけでもありません。
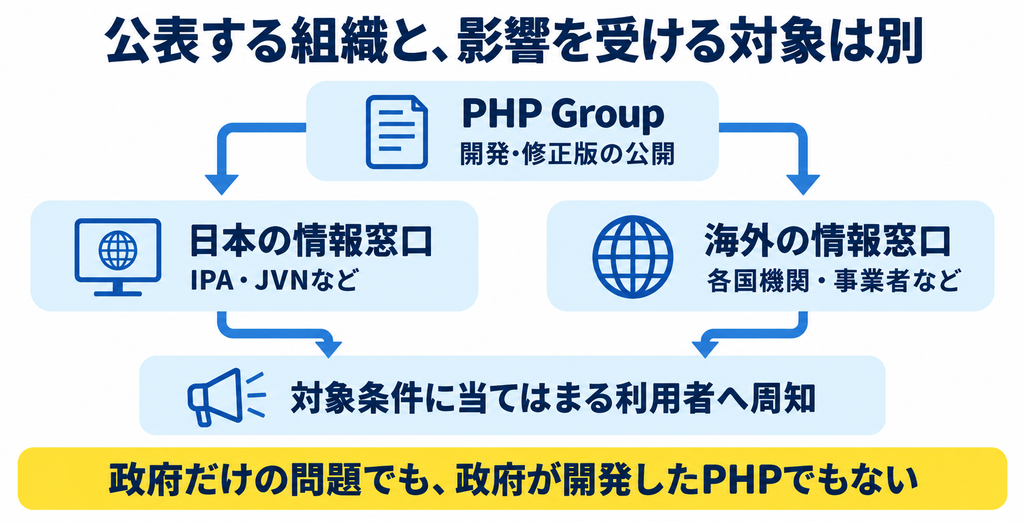
開発元であるPHP Groupが脆弱性情報と修正版を公表し、日本ではIPAやJVNが国内の利用者向けに情報を整理して伝えています。海外でも、それぞれの国の政府機関、セキュリティ組織、クラウド事業者、ホスティング事業者などが、同じ脆弱性情報をもとに注意喚起や対応案内を行うことがあります。
まとめ
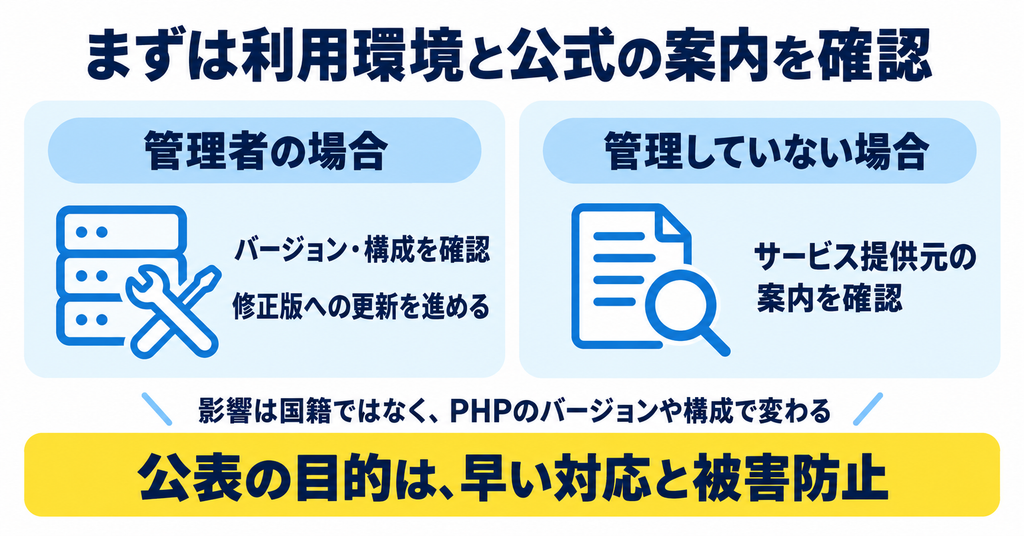
PHPの脆弱性を公的機関が公表するのは、国内の利用者が問題を早く把握し、更新や被害防止を進められるようにするためです。
- 脆弱性の対象は国籍ではなく、PHPのバージョンやサーバー構成で決まる
- 日本だけの問題ではなく、対象条件に当てはまるPHP環境は世界中で確認が必要になる
- ただし、世界中のすべてのWebサイト・すべてのPHP利用者が一律に影響を受けるわけではない
- 運用者はPHPのバージョンを確認し、修正版への更新を優先する
サイトやシステムを管理していない場合は、利用中のサービス提供元から案内が出ているかを確認するのが第一歩です。管理者である場合は、PHP本体だけでなく、サーバー会社や利用中ソフトウェアの案内もあわせて確認しましょう。
参考資料
- IPA:PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell) — 国内利用者向けの影響範囲と対策の案内
- PHP Group:Critical remote code execution vulnerabilities — 開発元による脆弱性と修正版の案内
- JVN:PHPにおける複数の任意のコードが実行可能な脆弱性 — 脆弱性情報とパッチ適用に関する案内